

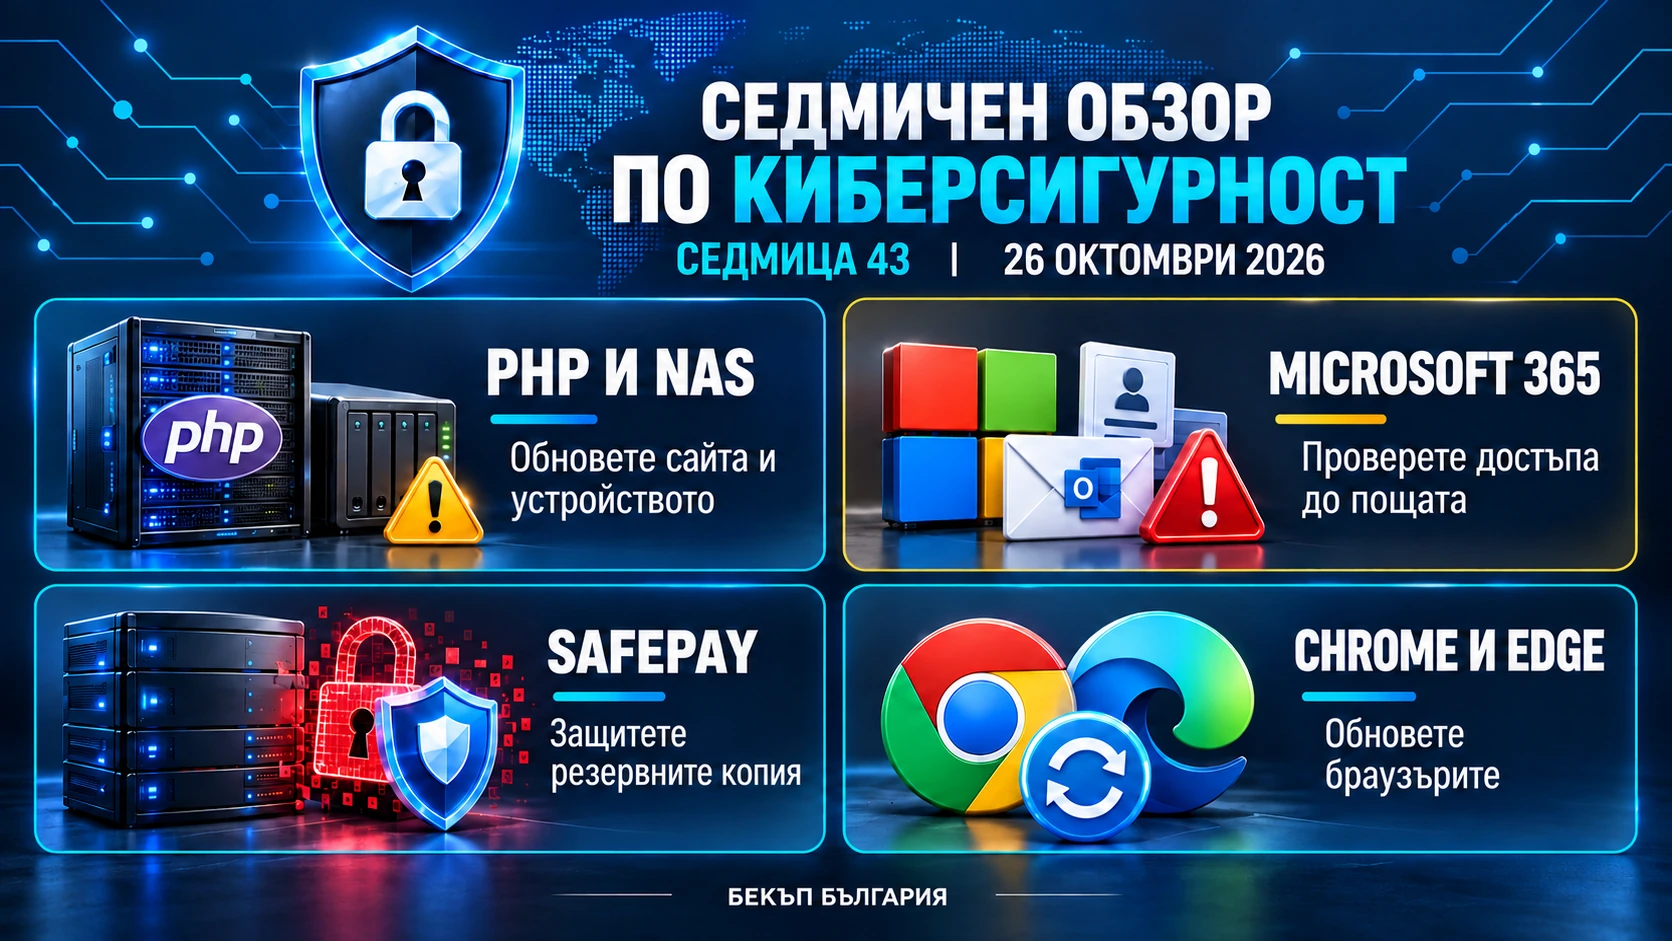
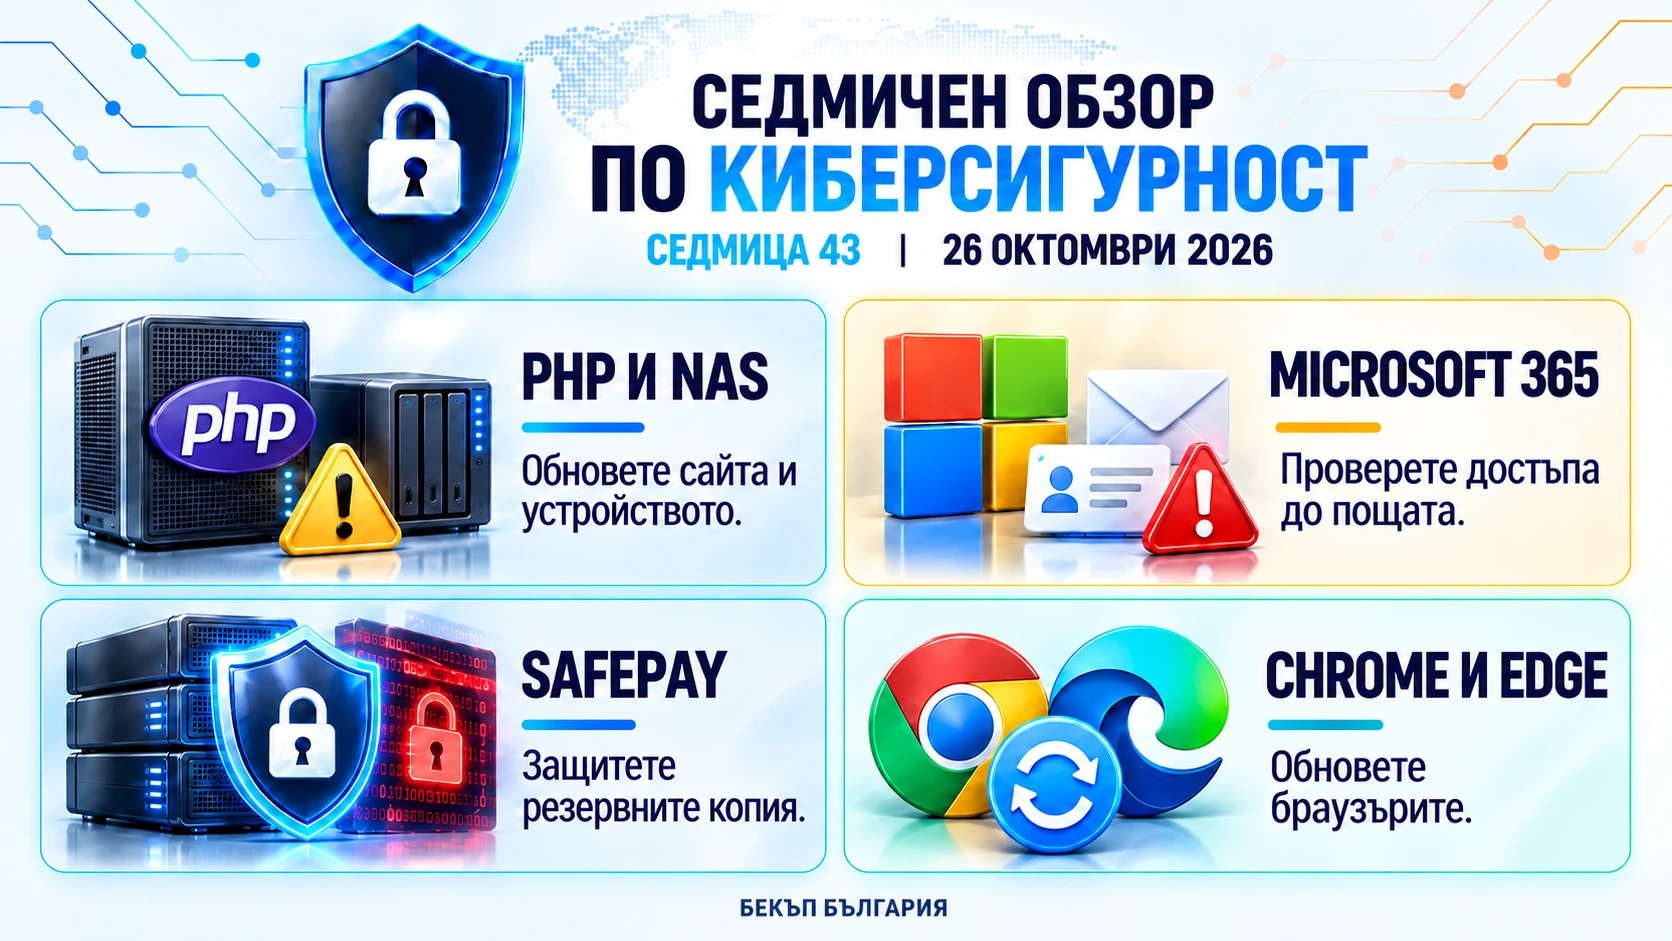
Фирменият сайт, служебната поща и резервните копия са във фокуса тази седмица. Критични проблеми в PHP изискват спешно обновяване, ново разследване показва как нападатели превземат Microsoft 365 акаунти, а предупреждение за SafePay напомня защо архивите трябва да бъдат защитени и от изтриване.
Подбрахме четири теми с конкретни действия за малкия и средния бизнес.
Период: 19–25 октомври 2026 г.
🔴 PHP2Shell: проверете сайта и NAS устройството
На 21 октомври PHP публикува спешни поправки за две критични уязвимости, известни като PHP2Shell. PHP е технологията, върху която работят WordPress и много други сайтове. При засегнати конфигурации нападател може да изпълнява команди на сървъра без акаунт и парола.
Поправките за поддържаните клонове са във версии 8.2.35, 8.3.36, 8.4.27 и 8.5.12. AWS съобщава за засечени опити за атака още преди публичното оповестяване.
Проблемът засяга и определени NAS системи и приложения. QNAP вече посочва поправки за основните си операционни системи, но част от приложенията още очакват корекция. Synology публикува обновявания за засегнатите PHP пакети, Mail Station и Synology Calendar. Това не означава, че всяко устройство на тези марки е еднакво изложено на риск.
Какво да направите: поискайте от хостинга или поддръжката потвърждение, че PHP е обновен. Проверете отделно NAS системата и инсталираните пакети. Ограничете ненужния достъп от интернет.
🔴 Microsoft 365: потвърждавате входа, но достъп получава и нападателят
В анализ от 22 октомври Huntress описва кампания с инциденти в 79 организации. Атаките са наблюдавани между юли и септември; новината тази седмица е публикуваното разследване.
Измамна страница посредник препраща истинския процес за вход към Microsoft. Потребителят въвежда данните си и преминава многофакторното потвърждение, но нападателят прихваща цифровия пропуск за вече отворената сесия.
След проникването са установени непознати устройства, подменени методи за потвърждение и правила в пощата, които скриват кореспонденция. Такъв достъп може да бъде използван за измами с фактури и платежни инструкции.
Какво да направите: при съмнение поддръжката трябва да прекрати активните сесии и да провери устройствата, методите за вход и правилата в пощата. Само смяната на паролата може да не е достатъчна. Многофакторната защита остава необходима.
🔴 SafePay: резервните копия също са мишена
На 20 октомври CISA, FBI и партньорски служби публикуваха предупреждение за ransomware групата SafePay. Според него тя е засегнала най-малко 600 организации от август 2024 г. насам.
Нападателите крадат информация, криптират системи и заплашват с публикуване на данните. За да затруднят възстановяването, могат да изтриват локалните възстановителни копия на Windows и да нулират NAS устройства, съдържащи архиви.
Какво да направите: обновете VPN и другите устройства, достъпни от интернет, и включете многофакторна защита за отдалечения достъп. Проверете дали компрометиран администраторски акаунт може да изтрие и резервните копия. Поне едно копие трябва да бъде офлайн или защитено от промяна и изтриване за определен срок.
🟠 Chrome и Edge: важни поправки за ежедневната работа
На 20 октомври Google публикува Chrome 156 с 353 защитни поправки, включително шест критични. Google не съобщава за потвърдено използване на тези конкретни уязвимости при реални атаки. На 22 октомври последва Edge 156.0.4314.42 с актуални защитни поправки от Chromium. Това са нови обновявания спрямо предишния обзор.
През браузъра минават служебната поща, банкирането и фирмените системи — затова обновяването му заслужава същото внимание като това на Windows.
Какво да направите: отворете „Всичко за Google Chrome“ или „За Microsoft Edge“, изчакайте проверката и рестартирайте при поискване. Проверете и резервните лаптопи и компютрите, които се включват рядко.
📖 Понятие на седмицата: кражба на сесия
След успешен вход услугата издава временен цифров пропуск — сесиен токен. Благодарение на него не въвеждате паролата си при всяко отваряне на писмо.
Ако нападател открадне този пропуск, може да се представи за вече влезлия потребител. Това се нарича кражба на сесия и обяснява защо при пробив трябва да се прекратят активните сесии, наред със смяната на паролата.
🔗 Полезни връзки
- PHP — спешните защитни актуализации
- AWS — засечените опити за атака с PHP2Shell
- QNAP — засегнати продукти и налични поправки
- Synology — обновяванията за засегнатите пакети
- Huntress — разследването на атаките срещу Microsoft 365
- CISA — предупреждението за SafePay
- Google Chrome — актуализацията от 20 октомври
- Microsoft Edge — защитните актуализации
За рубриката
„Седмичен обзор по киберсигурност“ е рубрика на Бекъп България с кратки, разбираеми и практически изводи за малкия и средния бизнес.
Нов обзор – всеки понеделник.