

Запитване от нов клиент, архив с документи, браузър с отворени служебни страници — обикновени неща от работния ден. Точно на тях разчитат и нападателите.
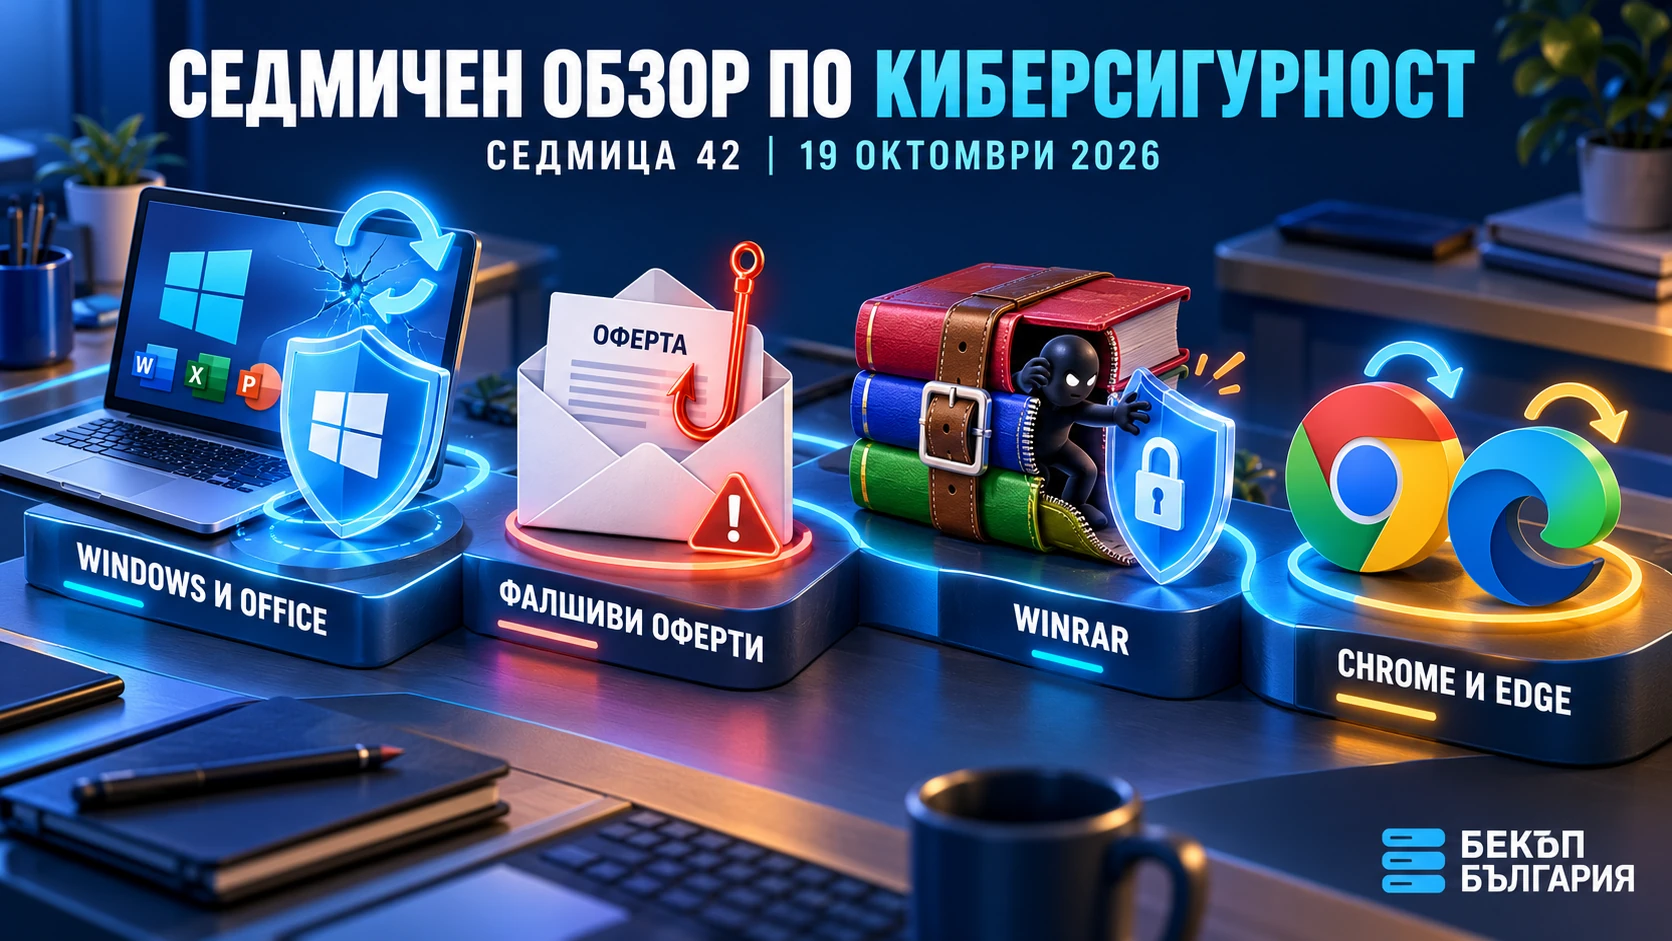
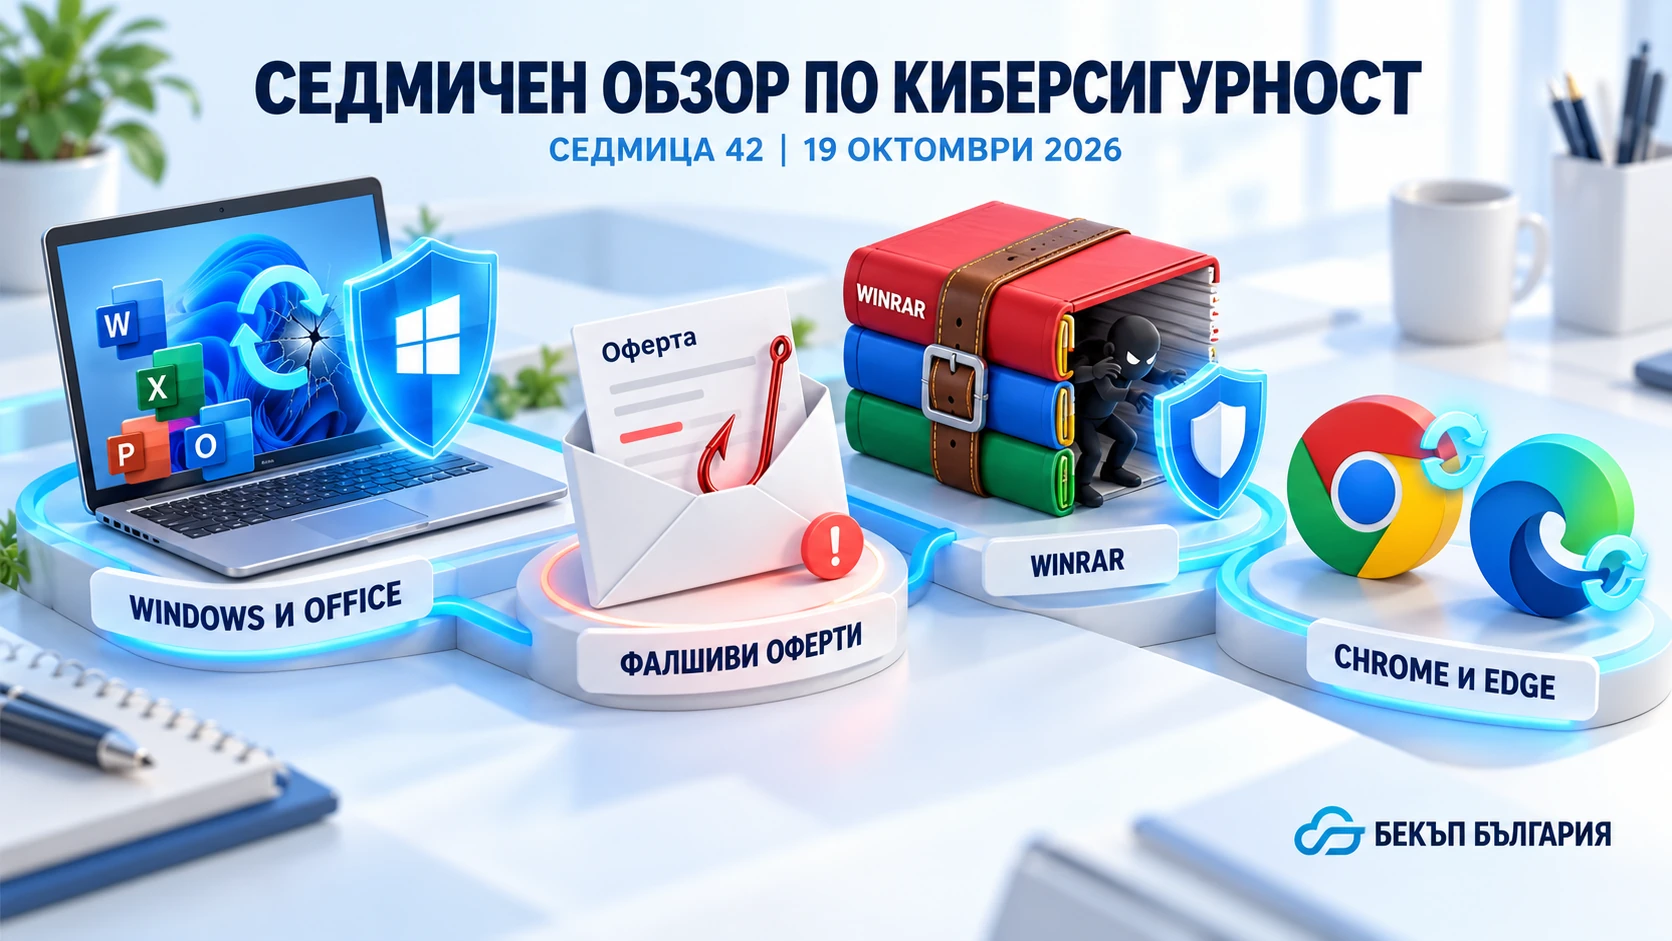
Тази седмица подбрахме четири теми, които заслужават внимание: важни поправки за Windows и Office, фалшиви запитвания за оферти, атаки чрез WinRAR и нови защитни актуализации за Chrome и Edge.
Период: 12–18 октомври 2026 г.
🔴 Windows и Office: време е за октомврийските актуализации
На 13 октомври Microsoft публикува месечните защитни актуализации. Сред тях има поправка за проблем в Windows, който вече е използван при реални атаки. Той позволява заобикаляне на част от защитата за файлове, изтеглени от интернет. Затова липсата на предупреждение при отваряне не означава непременно, че файлът е безопасен.
Има и поправка, свързана с архивирането. File History, или „Хронология на файловете“, е функция на Windows, която запазва предишни версии на документи. При засегнати компютри тя може да не архивира или възстановява правилно към външен диск или мрежова папка — понякога със съобщение да свържете отново диска, въпреки че той е включен.
Поправката е включена в актуализацията за Windows 10 с разширена защитна поддръжка (ESU) и определени дългосрочно поддържани издания.
Какво да направите: проверете обновяванията на Windows и Office поотделно и приключете необходимите рестартирания. Ако използвате File History, проверете дали се създава ново копие и можете да възстановите пробен документ.
🟠 „Изпратете ни оферта“: когато новият клиент всъщност търси паролата ви
„Интересуваме се от вашите продукти. Можете ли да ни изпратите предложение?“ За търговския отдел това е нормално начало на разговор. За измамниците — удобен начин да привлекат внимание, без да плашат с блокиран акаунт или просрочена сметка.
В анализ от 15 октомври Fortra отчита 12-кратен ръст на злонамерените писма със запитвания за оферти за периода октомври 2025 – септември 2026 г. Това са наблюдения на компанията, а не статистика специално за България.
Често първото писмо само проверява дали ще отговорите. След това пристига линк към „техническо задание“, „чертежи“ или „условия за участие“. За да ги видите, уж трябва да влезете със служебния си акаунт. Близо три четвърти от анализираните примамки водят към страници за кражба на данни за вход.
Какво да направите: предупредете колегите, които обработват запитвания и поръчки. Проверявайте непознатия клиент чрез независимо намерен телефон или официален сайт. Ако линк поиска паролата за служебната поща, спрете и проверете адреса — познатото лого не прави страницата истинска.
🔴 WinRAR: разархивирате документ, а получавате неканен гост
В публикувано тази седмица разследване Cisco Talos описва шпионски атаки, при които се използват специално подготвени RAR архиви.
Чрез проблем в стара версия на WinRAR нападателите могат да запишат файл извън папката, която потребителят е избрал. В описаната атака злонамерена програма попада в папката за автоматично стартиране на Windows. При следващото влизане в компютъра тя се задейства и осигурява отдалечен достъп.
Проблемът е поправен още през 2025 г. във WinRAR 7.13. Новината тази седмица е разкритото му използване в конкретната кампания. Случаят напомня колко лесно една отдавна инсталирана програма остава извън редовните обновявания.
Какво да направите: отворете Help → About WinRAR и проверете версията. Ако е по-стара от 7.13, обновете до актуалното издание от официалния сайт. Проверете и резервните лаптопи и компютрите, които се включват рядко.
🟠 Chrome и Edge: обновяването може да чака само един рестарт
На 15 октомври Google публикува нова версия на Chrome с десет защитни поправки, включително за критичен проблем. Microsoft Edge получи последваща защитна актуализация на 16 октомври. Това са нови обновявания спрямо разгледаните в предишния обзор.
Браузърът е мястото, през което работим с пощата, банкирането и фирмените системи. Затова актуализацията му заслужава същото внимание като тази на Windows.
Какво да направите: от менюто на браузъра отворете Помощ → Всичко за Google Chrome или Помощ и обратна връзка → За Microsoft Edge. Изчакайте проверката и рестартирайте, ако бъде поискано. Изтегленото обновяване може още да чака да затворите отворения от дни браузър.
📖 Понятие на седмицата: Mark of the Web
Mark of the Web е маркировка, която подсказва на Windows, че даден файл идва от интернет или друго недоверено място.
Представете си я като етикет „Получено отвън — проверете внимателно“. Тя помага да се задействат предупреждения и защитни механизми. Например Word или Excel могат да отворят документа в защитен изглед, който ограничава какво може да прави файлът.
Поправеният тази седмица проблем в Windows позволява заобикаляне на защита, свързана с тази маркировка. Затова актуалният софтуер и внимателното отваряне на файлове трябва да вървят заедно.
🔗 Полезни връзки
- Microsoft — октомврийските защитни актуализации
- Fortra — анализ на октомврийските поправки
- Microsoft — поправката за File History
- Fortra — фалшивите запитвания за оферта
- Cisco Talos — разследването на атаките с WinRAR
- AhnLab — информация за поправката във WinRAR 7.13
- Google Chrome — защитната актуализация от 15 октомври
- Microsoft Edge — защитните актуализации
- Microsoft — маркировката за файлове от интернет
За рубриката
„Седмичен обзор по киберсигурност“ е рубрика на Бекъп България с кратки, разбираеми и практически изводи за малкия и средния бизнес.
Нов обзор – всеки понеделник.