

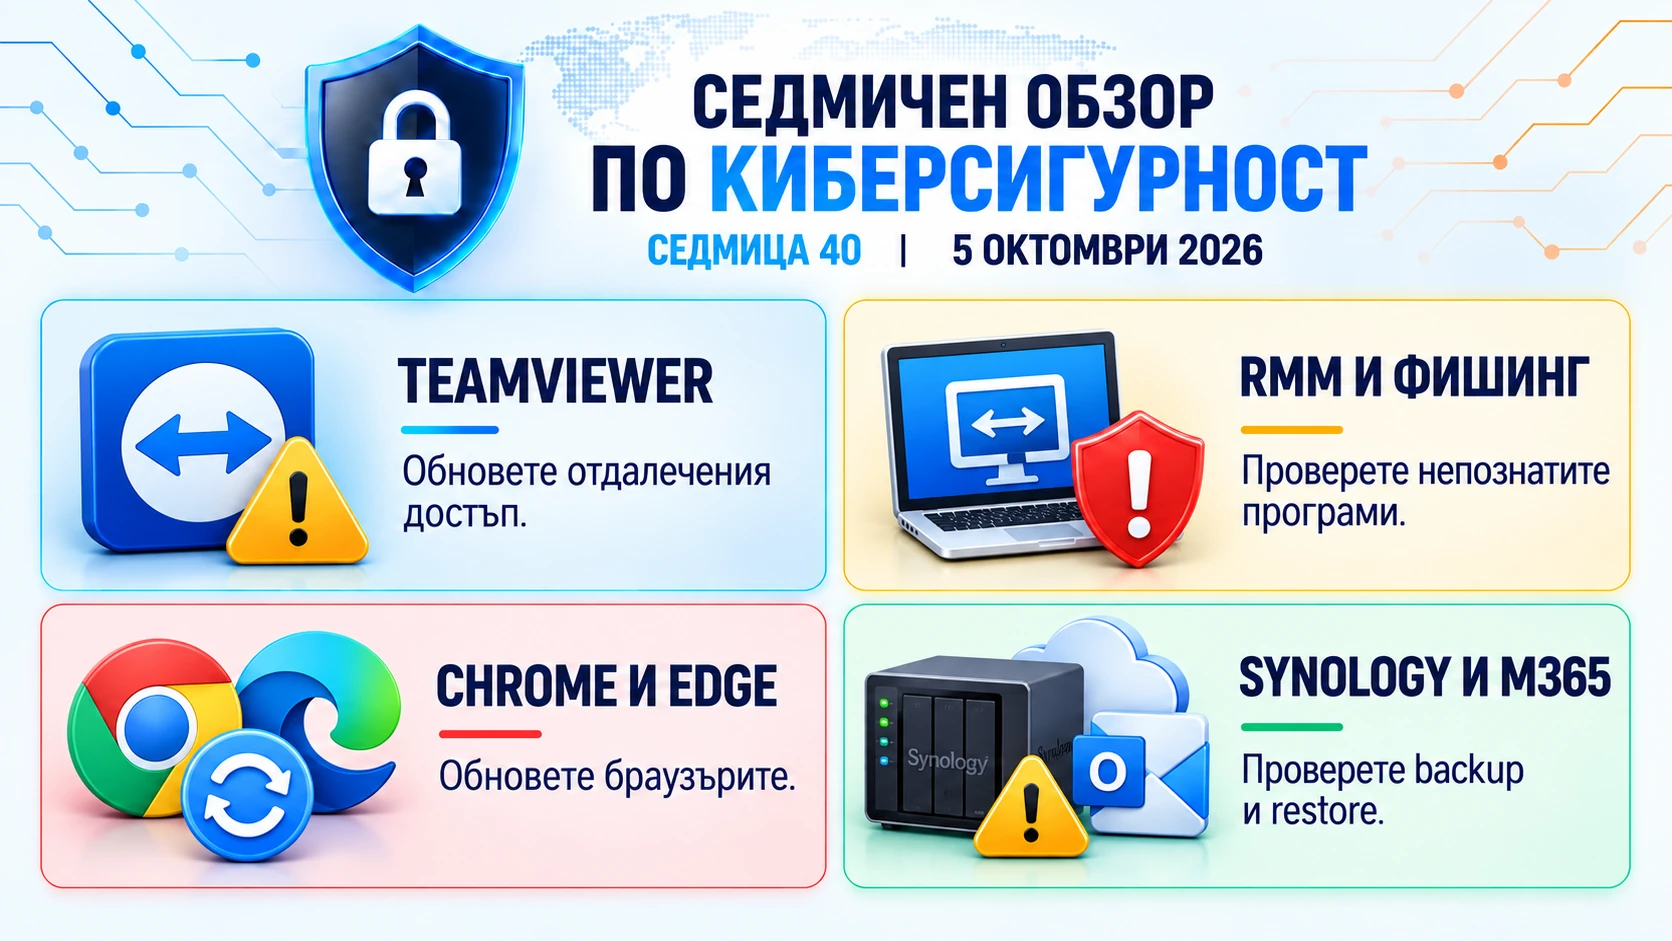
Тази седмица важните теми за малкия офис са програмите за отдалечена поддръжка, браузърите и резервните копия. TeamViewer получи защитни поправки, Microsoft описа фишинг с легитимен IT софтуер, а при Synology и Microsoft 365 вниманието е върху успешното архивиране и възстановяване.
Период: 28 септември – 4 октомври 2026 г.
🔴 TeamViewer: обновете и компютрите с постоянен достъп
На 29 септември TeamViewer публикува предупреждение за пет уязвимости във Full Client и Host. Най-сериозната, CVE-2026-92370, е с оценка 8.8 от 10. При определени условия отдалечен нападател може да заобиколи ограниченията на сесията и да извърши забранени действия, включително потенциално изпълнение на код.
Поправките са включени във версия 15.82 и в съответните защитни версии за поддържаните по-стари клонове. Към публикуването на бюлетина TeamViewer не съобщава за известна активна експлоатация.
Какво да направите: проверете Full Client и Host на всички фирмени машини и обновете до 15.82 или по-нова защитна версия. За по-стар клон поддръжката трябва да избере конкретната поправка от бюлетина.
Не пропускайте компютрите, към които има постоянен достъп, дори служителите рядко да отварят TeamViewer.
🔴 RMM и фишинг: позната програма може да даде достъп на нападател
В анализ от 29 септември Microsoft описва кампании, наблюдавани още през юли. Служителят получава покана за среща, документ за подпис или известие за доставка. Под този предлог е подканен да стартира инсталация, която всъщност съдържа MSP360 RMM.
След успешна инсталация с необходимите административни права нападателите добавят и ConnectWise ScreenConnect, получавайки втори канал за дистанционен достъп. Microsoft не е наблюдавал използване на уязвимост в самия ScreenConnect — злоупотребата е с нормалните възможности на софтуера.
Какво да направите: уточнете кои програми за отдалечен достъп са разрешени във фирмата и кой ги управлява. Непознат TeamViewer, AnyDesk, ScreenConnect, RustDesk или друг RMM агент изисква проверка.
Ако такава програма е инсталирана от съмнителен имейл, прекъснете мрежовата връзка на компютъра и потърсете IT поддръжката. Запазете съобщението за анализ.
🟠 Chrome и Edge: две поредни защитни актуализации
На 29 септември Chrome получи 32 защитни поправки, а на 1 октомври — още 11, включително за критична уязвимост в WebGL. За Windows и Mac версията от 1 октомври е 154.0.8037.97/.98.
Microsoft Edge също получи две актуализации. Версия 154.0.4258.53 от 1 октомври включва последните защитни поправки на Chromium.
Какво да направите: отворете Помощ → Всичко за Google Chrome или Помощ и обратна връзка → За Microsoft Edge, изчакайте проверката и завършете необходимото повторно стартиране.
Поддръжката трябва да потвърди, че автоматичните обновления работят на всички компютри, включително рядко използваните. При централизирано управление се проверява актуалността на одобрения защитен клон.
🟠 Microsoft 365: промяната в EWS засяга и архивите на пощата
През октомври Microsoft започва поетапното изключване на Exchange Web Services (EWS) в Exchange Online. Пълното прекратяване е предвидено за април 2027 г. Промяната може да засегне приложения за архивиране и възстановяване на служебната поща.
За фирмите със Synology NAS, ActiveProtect или C2 Backup въпросът е дали решението поддържа необходимите операции чрез Microsoft Graph и дали остават зависимости от EWS.
Задача за IT поддръжката: проверете версията, разрешенията и указанията за конкретния продукт. Направете тестово архивиране и възстановяване на използваните данни, включително груповата и архивната поща, ако разчитате на тях.
При 403 Forbidden проверете достъпа и зависимостта от EWS — кодът сам по себе си не доказва единствена причина. Не чакайте окончателното изключване, за да установите дали възстановяването работи.
📖 Понятие на седмицата: RMM — отдалечено наблюдение и управление
RMM е софтуер, чрез който IT поддръжката следи компютри, инсталира актуализации и изпълнява административни задачи от разстояние.
Проверката включва не само дали програмата е актуална, а и кой я е инсталирал, към чий акаунт е свързана и защо има достъп. Познатото име и цифровият подпис не доказват, че инсталацията е разрешена от фирмата.
🔗 Полезни връзки
- TeamViewer — защитните версии
- Microsoft — фишинг с MSP360 RMM и ScreenConnect
- Google Chrome — октомврийските актуализации
- Microsoft Edge — защитните актуализации
- Synology — статус на услугите
- Microsoft — прекратяване на EWS
- Synology — EWS и Microsoft 365 backup грешки
За рубриката
„Седмичен обзор по киберсигурност“ е рубрика на Бекъп България с кратки, разбираеми и практически изводи за малкия и средния бизнес.
Нов обзор – всеки понеделник.