

Много малки и средни фирми търсят IT помощ едва когато нещо вече е спряло. Поща, интернет, компютър, принтер, сървър, счетоводна програма или достъп до споделени файлове. На пръв поглед този модел изглежда икономичен, защото се плаща само при нужда.
В действителност цената се появява на друго място: в загубеното време на екипа, отложените доставки, невъзможността да се издаде фактура, блокираната комуникация с клиенти и работата под напрежение. Когато проблемът вече е факт, решението почти винаги е по-бавно и по-скъпо, защото се взема под натиск.
Редовната IT поддръжка променя тази логика. Вместо средата да се поправя само след повреда, тя се управлява като част от ежедневния бизнес процес: с актуализации, архиви, проверки на устройства, контрол на достъпи, наблюдение на основни услуги и ясен ред за реакция.
Профилактиката е по-евтина от престоя
Непоправените уязвимости, старият фърмуер и отложените обновявания са сред най-лесните входни точки за инциденти. Ако операционна система, бизнес софтуер или мрежово устройство не се обновяват навреме, техническият риск бързо става оперативен: един необновен компютър може да отвори път към цялата мрежа, а компрометиран акаунт може да блокира достъпа до важни файлове.
Профилактиката струва часове. Престоят може да струва дни, пропуснати поръчки и загубено доверие. Затова добрата поддръжка не чака проблемът да стане видим, а следи малките сигнали предварително.
Добрата поддръжка започва с инвентаризация
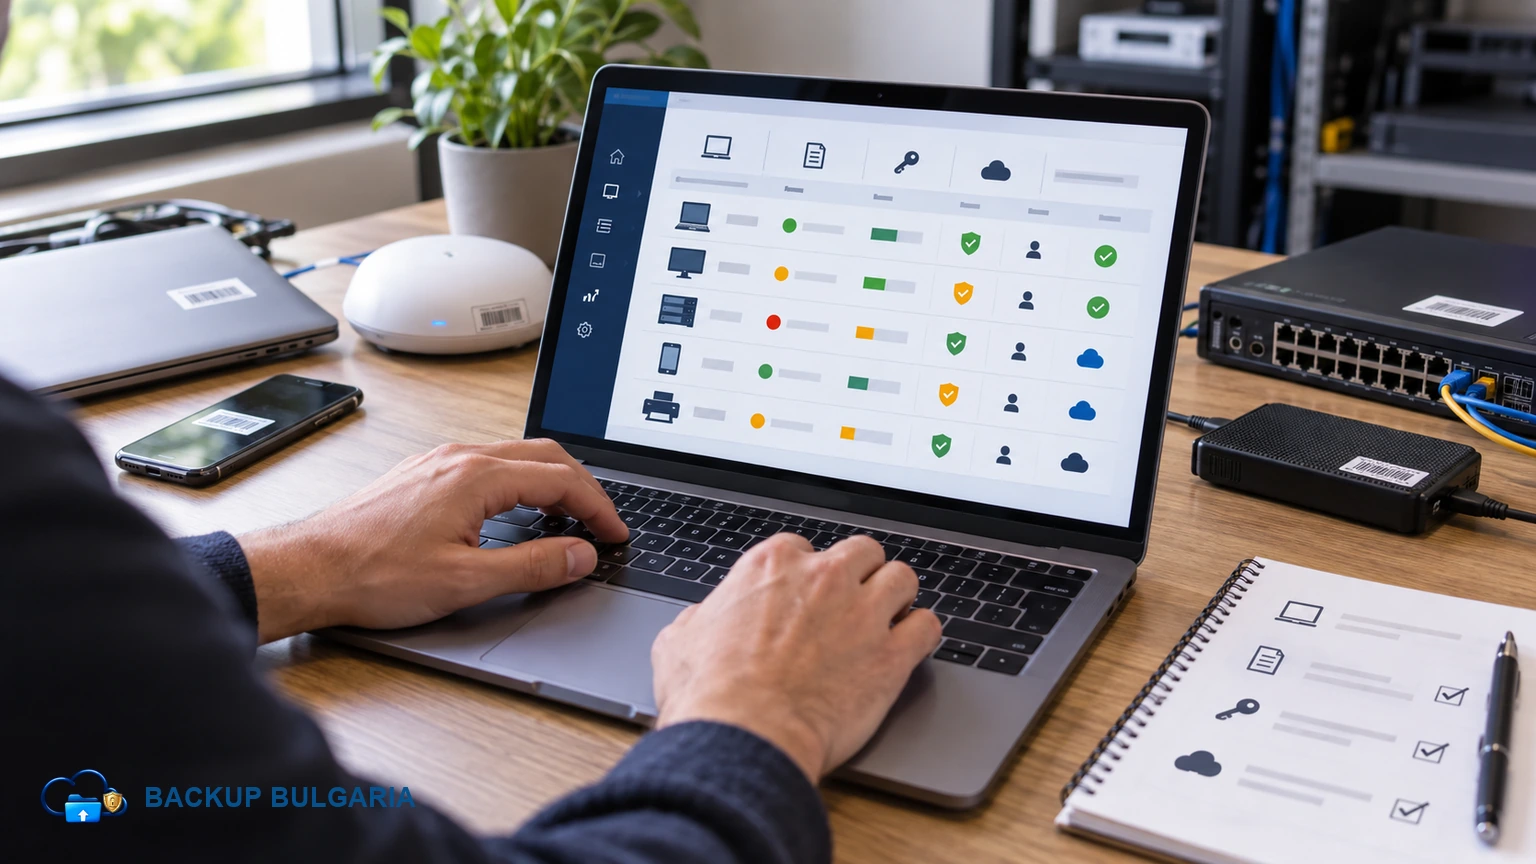
Преди мониторинг и инструменти трябва да има ясна картина: колко компютъра и лаптопа има фирмата, кои програми са критични, къде се пазят файловете, кой има административни права, как се правят архивите и какво трябва да тръгне първо при авария.
Инвентаризацията не е еднократен списък в Excel. Тя е жива документация, която показва кое устройство остарява, кога изтичат гаранции и лицензи и кои системи са единична точка на отказ. Когато тази информация липсва, всяка подмяна става спешна, а всяка диагностика започва от нулата.
Какво включва месечната грижа
Практичният пакет за малка или средна фирма покрива най-честите източници на риск и прекъсване:
Месечна грижа без пропуски
- Обновявания и защитаWindows, приложения, endpoint, firewall и криптиране.
- Архиви и дисковеСвободно място, RAID състояние и реално възстановяване.
- Мрежа и стабилностРутери, суичове, Wi-Fi покритие и необичайни грешки.
- Достъпи и хигиенаНапуснали служители, външни достъпи и администраторски права.
- ДокументацияПромени, наблюдавани устройства и лицензи с изтичащ срок.
При по-критични среди към това се добавят постоянен мониторинг, централизирани отчети и периодичен преглед на риска.
Заявките също трябва да имат ред
Не всяка заявка е авария, но всяка трябва да има път: един канал за подаване, ясен приоритет, потвърждение, че е приета, обратна връзка за статуса и документирано решение. Така екипът знае какво да очаква, а повтарящите се проблеми стават видими.
Ако няколко служители имат един и същ проблем с Wi-Fi, принтери, достъп до файлове или бавна програма, причината вероятно не е в отделния потребител. Има процес или инфраструктурен проблем, който трябва да се реши централно. Решаването му веднъж спестява десетки бъдещи заявки.
Къде реално се спестяват средства
Спестяването не идва от това просто да се плаща по-малко за IT. То идва от избягването на скъпи сценарии:
Пет места, където се спестяват средства
По-малко престой
Предотвратен срив спестява часове неработещ екип.
По-малко повторения
Централното решение е по-ефективно от десет отделни реакции.
По-малко спешност
Планираната работа не изисква вечерни и почивни посещения.
По-малък риск
Тестваният бекъп избягва най-скъпите сценарии.
По-добър план
Ранното знание за остаряваща техника оставя време за бюджет и оферти.
Предвидимост за управителя и екипа
Редовната поддръжка не означава най-скъпото оборудване. Целта е да се знае кои системи са важни, кои рискове са приемливи и кои проблеми задължително трябва да се предотвратят. Понякога правилното решение не е подмяна, а по-добра конфигурация, ограничаване на достъп или автоматизация.
Месечният отчет показва какво е проверено, кои устройства остаряват, кои лицензи изтичат и кои заявки се повтарят. Така бюджетът за техника, сървър, нови работни места или допълнителна защита се планира навреме, вместо да се решава в авариен режим.
Onboarding и offboarding са част от сигурността
Новият служител трябва да получи правилните акаунти, групи, устройства и достъпи още от първия ден. При напускане достъпът до поща, VPN, облачни системи, споделени файлове и администраторски панели трябва да бъде премахнат навреме. Това е едновременно въпрос на ефективност и на сигурност.
Практичен първи списък
Седем стъпки за по-спокойна IT среда
Не е нужно всичко да се направи за ден. Важното е всяка стъпка да има собственик и срок.
- Опишете устройствата, лицензите и критичните приложения.
- Включете безопасни, тествани автоматични обновявания.
- Тествайте реално възстановяване на файл и папка от архива.
- Ограничете административните права само до нужните хора.
- Опишете ясен ред за нови и напуснали служители.
- Запишете критичните контакти и реда за възстановяване.
- Преглеждайте всеки месец състоянието и повтарящите се заявки.
Редовната грижа превръща IT от източник на изненади в предвидима и спокойна част от работата.