

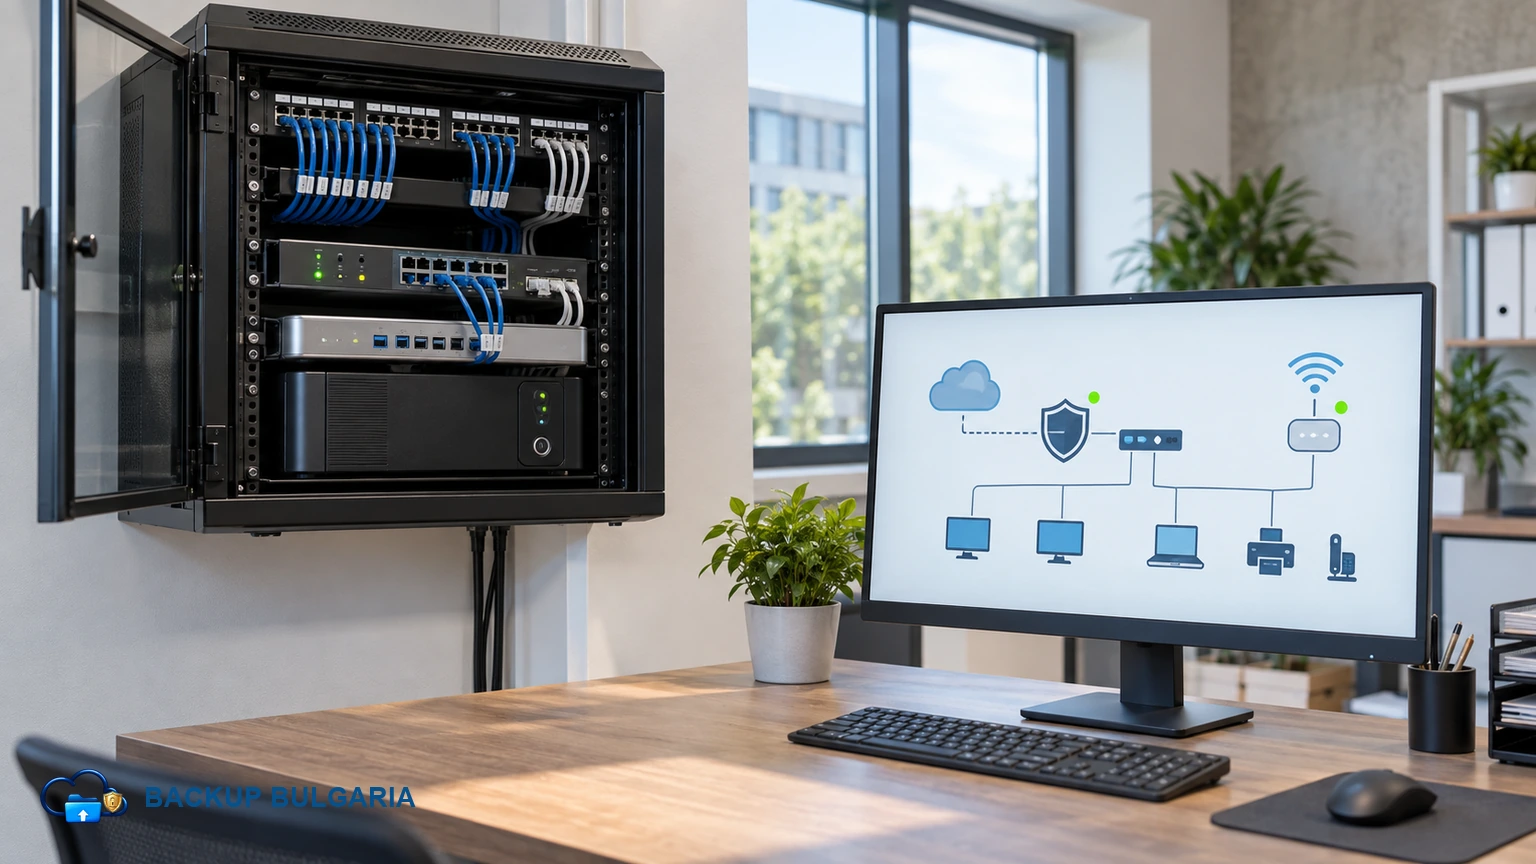
Мрежата е невидимата инфраструктура на бизнеса. Когато работи, никой не мисли за нея. Когато спре, спират поща, файлове, принтери, камери, терминали, облачни приложения и понякога продажби или производство.
Затова стабилната мрежа не се получава само от по-бърз интернет. Тя се проектира, документира и поддържа. Иначе офисът постепенно се превръща в сбор от устройства и кабели, добавяни „временно“, докато един ден прекъсването започне с гадаене.
Първо идва схемата
Преди да се говори за скорост, трябва да е ясно откъде влиза интернетът, кой е основният рутер, коя е защитната стена, къде са суичовете, на кои портове са важните устройства и къде са точките за Wi-Fi. Без тази схема всяка диагностика е импровизация. С нея прекъсването се локализира много по-бързо.
Схемата трябва да е жива: имената на устройствата, паролите за администриране, местата на кабелите, ключовите настройки и отговорниците се обновяват при промяна. Важно е информацията да е достъпна и ако самата мрежа е спряла.
Отделените зони ограничават щетите
Не е добра практика лаптопи на служители, устройства на гости, камери, касови системи, сървъри и административни панели да са в една обща мрежа. При такава подредба проблем с едно устройство може по-лесно да засегне всички останали.
Решението е логическо разделяне на мрежата на зони. VLAN (виртуално отделена мрежова зона) позволява например гостите да имат само интернет, камерите да са в своя зона, а важните фирмени системи да получават достъп само от одобрени устройства. Между зоните се разрешава само необходимият трафик.
Четири зони, контролирани от една защитна точка
VLAN не е само име на група устройства: защитната стена решава кой трафик може да премине между отделните зони.
и рутерПроверява и разрешава само предварително зададени връзки.ПО ПОДРАЗБИРАНЕ: БЛОКИРАНО
Правило: гостите не достигат вътрешни ресурси; камерите не излизат свободно в интернет; административният достъп минава само през VPN и MFA.
Wi-Fi трябва да е управляван, не импровизиран
Добрата безжична мрежа има правилно разположени точки за достъп, измерено покритие и отделна мрежа за гости. Гостите получават интернет, но нямат видимост към файлове, принтери, камери и вътрешни системи.
Защитата на Wi-Fi трябва да използва съвременен стандарт за криптиране - WPA3 (по-новият стандарт за защита на безжична мрежа) или поне WPA2 с добра парола. Не е добра идея служители да добавят домашни рутери, за да „подсилят сигнала“. Това създава смущения, неясна отговорност и нови входове към фирмената мрежа.
Защитната стена и отдалеченият достъп
Защитната стена е устройството, което контролира трафика между интернет и вътрешната мрежа. Нейните правила трябва да са ясни и да се преглеждат периодично. Забравени външни достъпи, стари профили на бивши служители и административни панели, отворени към интернет, са чести източници на риск.
Отдалеченият достъп трябва да е индивидуален. VPN (криптирана връзка от външно място към фирмената мрежа) не трябва да се използва със споделен акаунт. Добрата практика е всеки човек да има собствен достъп, само до нужните му ресурси. Входът се защитава с MFA (допълнително потвърждение при вход, например през приложение или ключ за сигурност), а достъпът се премахва веднага при напускане.
Мониторингът и резервният план спестяват време
Когато се следят интернет връзката, натоварването на устройствата, грешките по мрежовите портове и отпадналите компоненти, проблемите се виждат преди да станат масови. Това е особено важно при повече от една локация, складове, камери или производствени зони.
За критичните дейности е нужен и резервен сценарий: втори доставчик, мобилна интернет връзка, резервно устройство или ясен ред за работа при прекъсване. Не всяка фирма има нужда от всичко това, но всяка трябва да знае какво се случва, ако основната връзка отпадне.
Резервният сценарий не е втори кабел
Той е предварително проверен ред за продължаване на критичната работа при отпаднал основен канал.
Контролирано превключване
Защитна стена / рутерНаблюдава и двата канала, разпознава отпадането и пренасочва само нужния трафик.НЕ СЕ РАЗЧИТА НА РЪЧНА РЕАКЦИЯПроверка: тествайте превключването периодично и уточнете кои услуги трябва да останат достъпни.
Физическата среда не е дреболия
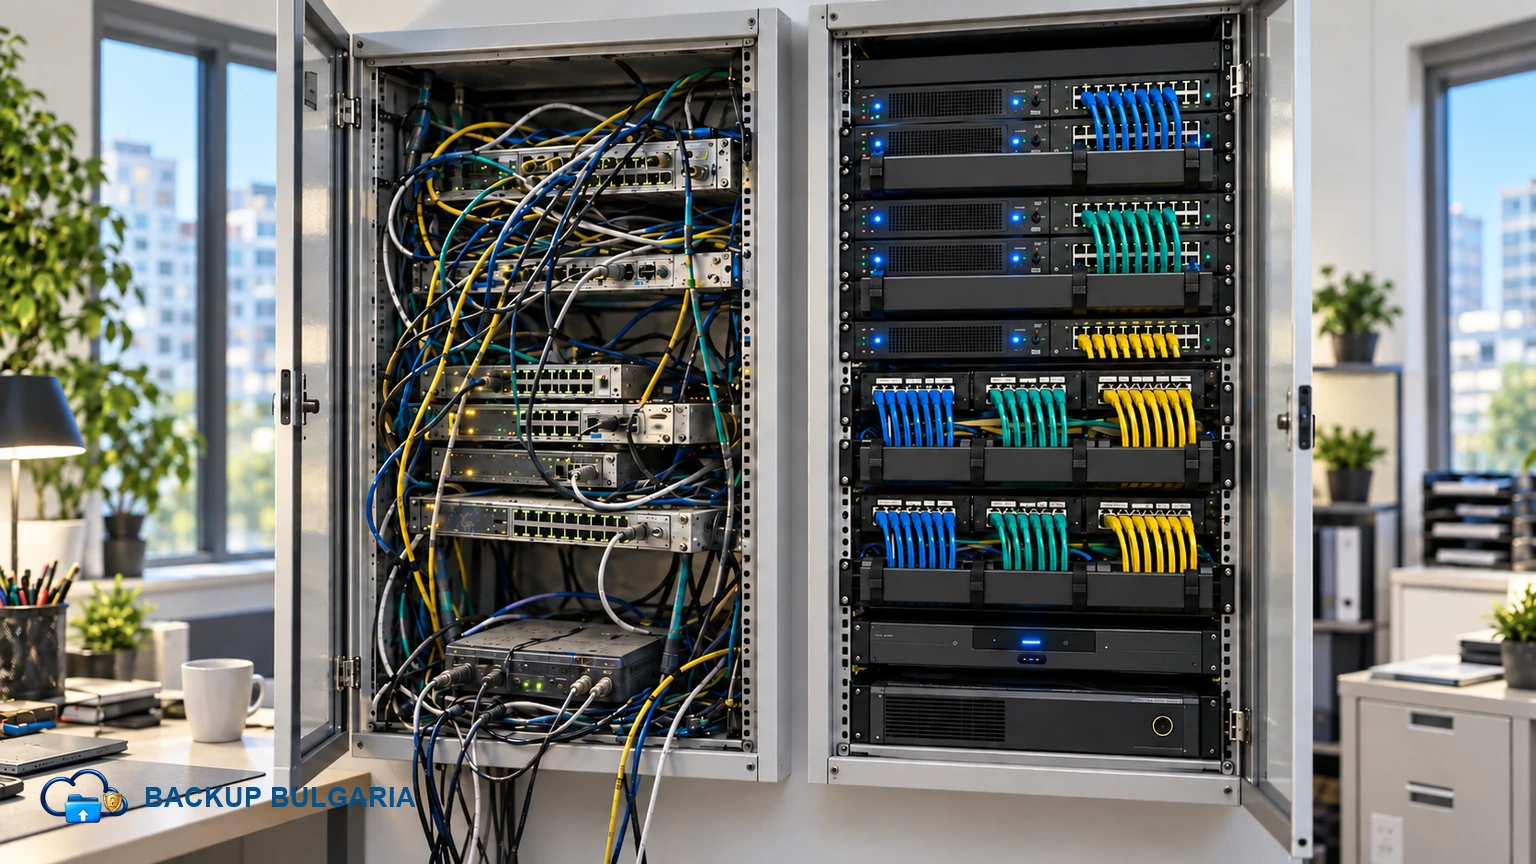
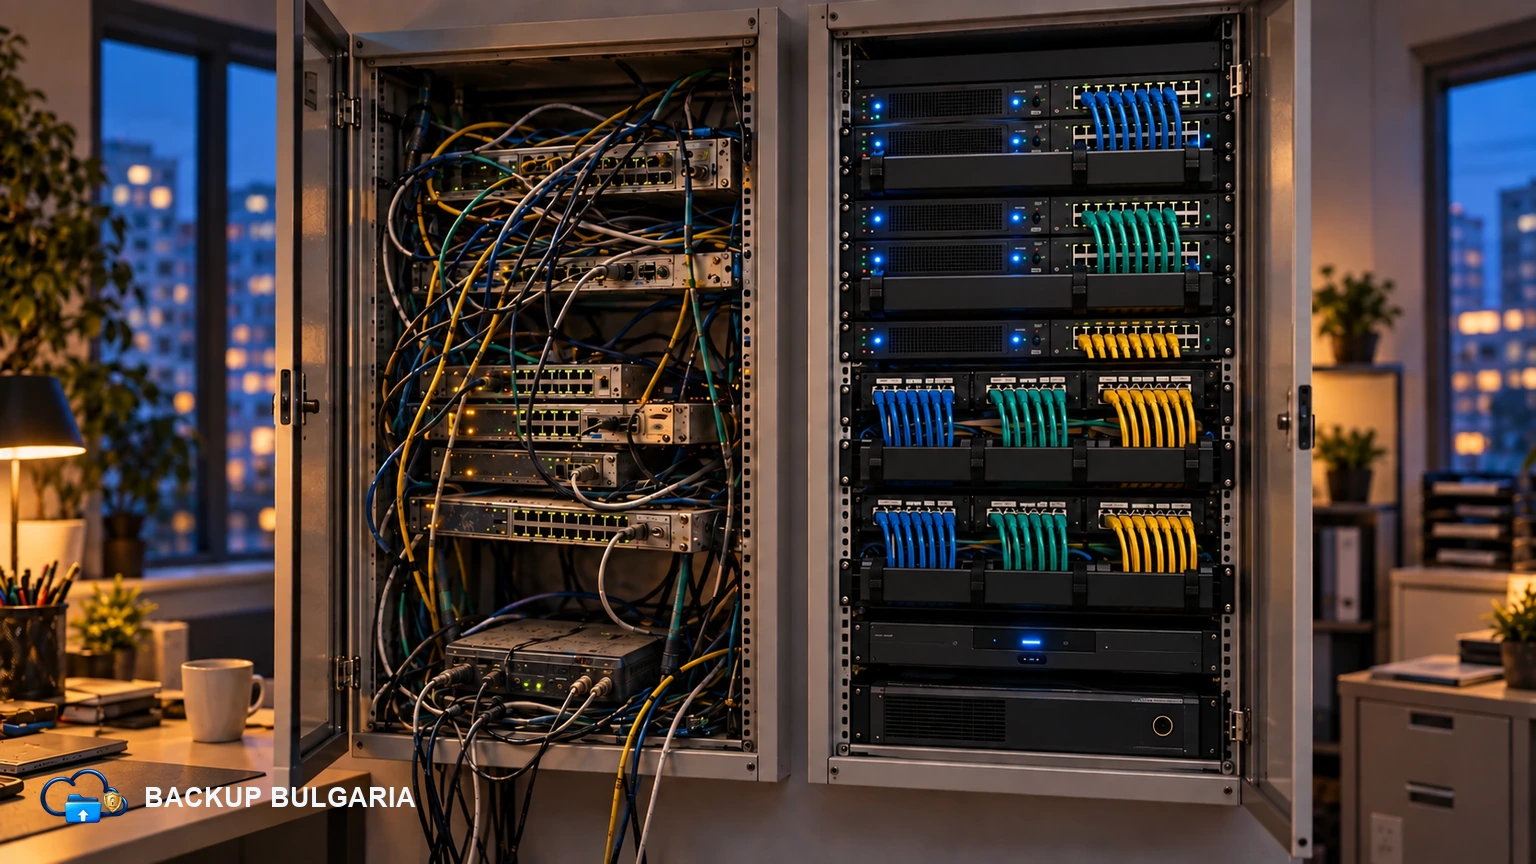
Лоши кабели, претоварени суичове, неописани розетки и хаотичен комуникационен шкаф често създават „случайни“ прекъсвания. При поддръжката се гледат грешките по портовете, температурата, захранването и състоянието на кабелите. Малка физическа повреда може да изглежда като голям проблем с интернет.
При повече от една локация помага единен стандарт за адреси, имена на устройства, архив на настройките и отговорници. Така проблемът в склад или нов офис не започва от нулата, а се решава по познат модел.
Шест практични действия за начало
- Направете актуална схема на мрежата и ключовите устройства.
- Отделете мрежата за гости, камерите и важните фирмени системи.
- Сменете фабричните пароли и поддържайте устройствата обновени.
- Осигурете стабилен Wi-Fi с отделен достъп за гости.
- Ограничете отдалечения достъп до индивидуални профили с допълнително потвърждение.
- Преглеждайте правилата и тествайте резервния сценарий поне периодично.
Шест действия, които носят ред
Започнете с видимост и правила; после добавяйте устойчивост и контрол.
Стабилната мрежа не се усеща като „бърза“. Тя се усеща като предвидима: просто работи и оставя хората да се фокусират върху бизнеса, а не върху кабелите.